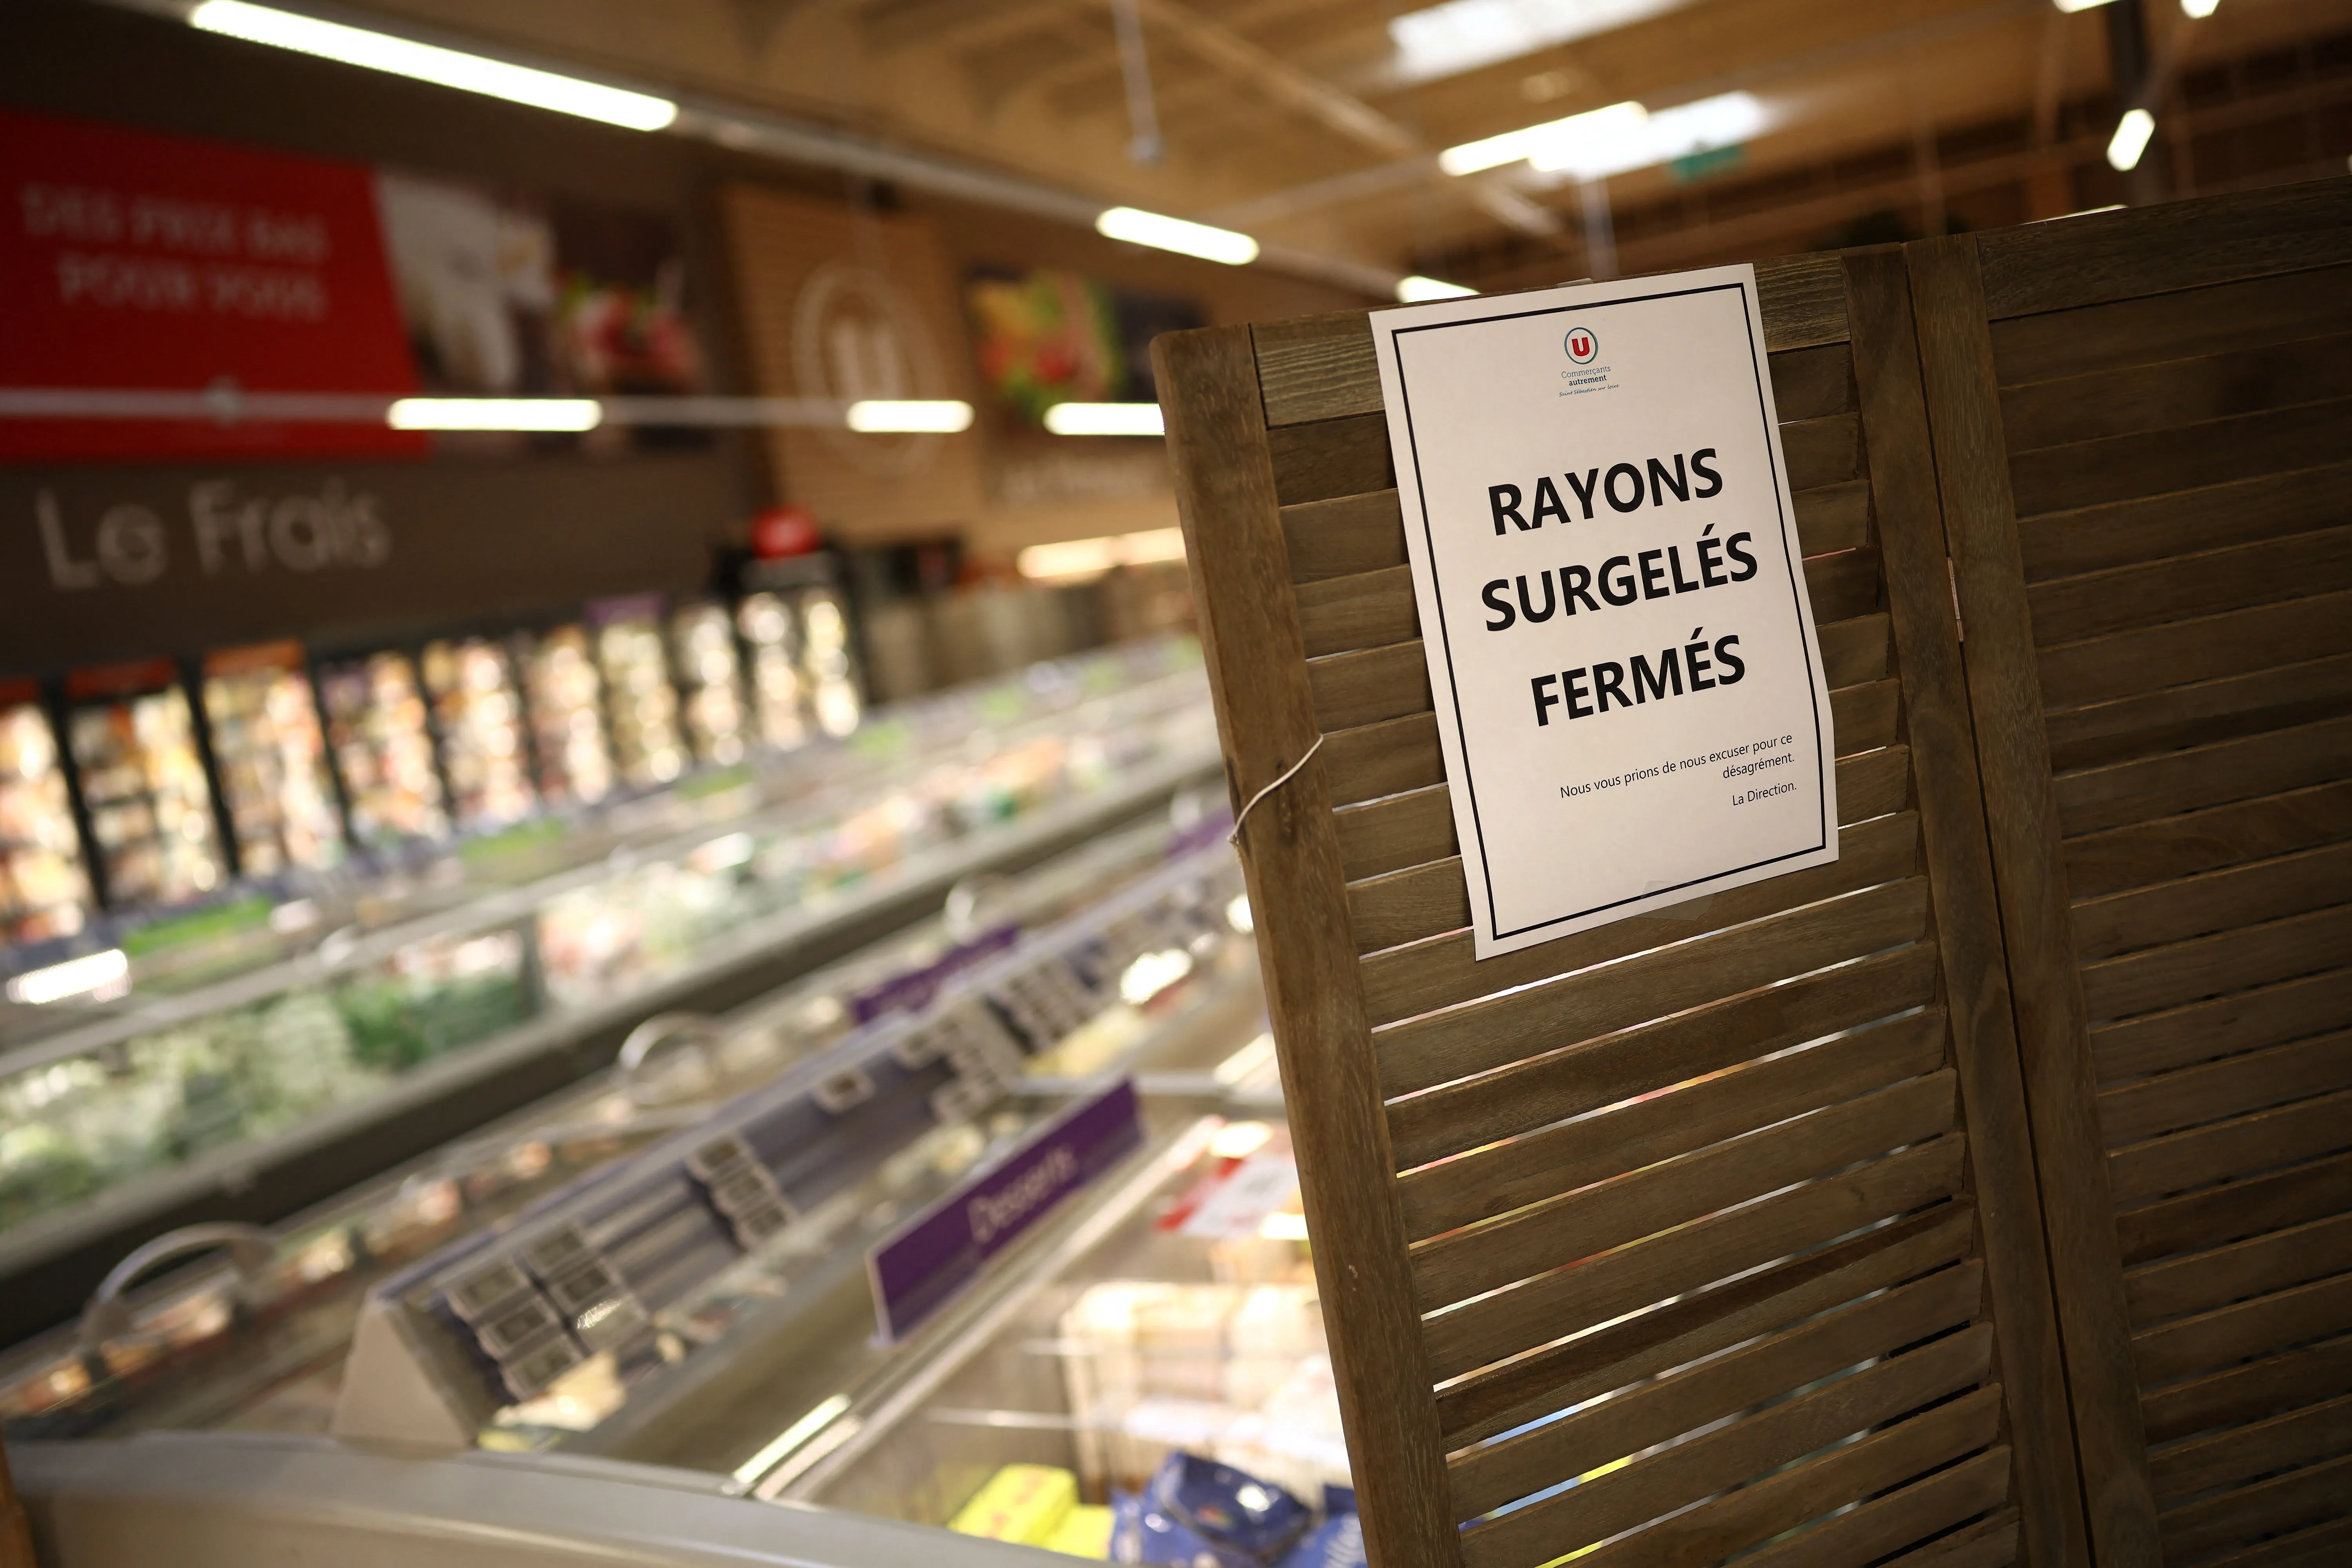
شهدت فرنسا واقعة رقمية غير مسبوقة بعد تعرض مئات المتاجر الكبرى لهجوم سيبراني استهدف انظمة التبريد المركزية. وادى هذا الاختراق الى رفع درجات الحرارة داخل الثلاجات بشكل متعمد مما تسبب في تلف كميات ضخمة من الاغذية.
وكشفت التقارير ان المهاجمين نجحوا في التلاعب عن بعد باعدادات التحكم في اجهزة التبريد. واضاف الخبراء ان تشغيل نظام اذابة الجليد بشكل قسري ومكثف ادى الى وصول الحرارة داخل بعض الوحدات الى مستويات قياسية وخطيرة.
وبينت التحقيقات الاولية ان الهجوم استهدف انظمة من انتاج شركة دانفوس الدانماركية. واكدت المصادر ان هذا العطل التقني تسبب في خسائر مالية فادحة تقدر بملايين اليوروهات نتيجة اضطرار المتاجر للتخلص من المنتجات الطازجة والمجمدة.
تداعيات الهجوم على الامن الغذائي
واوضح المسؤولون ان الهجوم شمل سلاسل تجارية كبرى مثل انترمارشيه وكارفور وكوبيراتيف يو. وشدد المراقبون على ان هذا الاستهداف يمس بشكل مباشر الامن الغذائي ويثير تساؤلات جدية حول حصانة البنية التحتية الرقمية للمنشات الحيوية.
واشار مديرو المتاجر المتضررة الى ان حجم الاضرار يختلف من موقع لاخر حيث سجلت بعض الفروع خسائر فردية كبيرة. واضاف المتضررون انهم لم يتوقعوا يوما ان تتحول انظمة حفظ الطعام الى ادوات تهديد بسبب ثغرات تقنية.
واكدت السلطات الفرنسية ان النيابة العامة فتحت تحقيقا قضائيا موسعا في الحادثة. واضافت الوكالة الوطنية لامن انظمة المعلومات انها تعمل على حصر حجم الهجوم وتحديد هوية الجهات التي تقف وراء هذا الاختراق النوعي.
ثغرات تقنية وانظمة قديمة
وذكرت التحليلات ان الهجوم استغل وجود اجهزة تحكم قديمة متصلة بالانترنت دون تحديثات امنية. واوضحت شركة دانفوس انها اوصت مرارا عملاءها بضرورة تحديث انظمتهم لضمان الحماية ضد هذه النوعية من الاختراقات الرقمية المتطورة.
وبينت التجارب ان المهاجمين استغلوا واجهات تحكم مكشوفة للوصول الى الاعدادات الداخلية. واضاف الخبراء ان حماية المنشات الصناعية باتت تتطلب استراتيجيات اكثر صرامة لمنع الوصول غير المصرح به الى الاجهزة الحساسة في المتاجر.
واختتمت التقارير بان هذه الحادثة تمثل جرس انذار لجميع القطاعات الحيوية في اوروبا. واكد المختصون ان تامين البنية التحتية الرقمية اصبح ضرورة ملحة لحماية الامدادات الغذائية من اي تهديدات سيبرانية قد تتكرر مستقبلا.


